Le 21 février 2025, la plateforme d'échange Bybit s'est fait dérober l'équivalent d'environ 1,5 milliard de dollars en une seule attaque, que le FBI a attribuée à la Corée du Nord. À plus petite échelle, des particuliers perdent tout chaque jour pour avoir tapé douze mots sur un faux site ou signé un message qu'ils n'ont pas lu. Sécuriser ses cryptos, c'est se prémunir contre ces deux scénarios, et contre un troisième : la défaillance de celui qui les garde.
Ce troisième risque a un précédent : fin 2022, FTX s'effondrait, et le gendarme boursier américain accusait son fondateur d'avoir détourné les dépôts des clients. La méthode tient donc en deux temps : décider qui détient les clés, puis les protéger contre la perte, le vol, la manipulation et, un jour, votre propre absence. Voici comment, avec les erreurs fatales à éviter et une checklist par profil.
1,5 Md$
Dérobés à la plateforme Bybit en une seule attaque
14 Md$
Reçus par des arnaques crypto dans le monde en 2025, au minimum
Plus de 40
Agressions physiques liées aux cryptos recensées en France en 2026
2026
Fin de la période transitoire MiCA le 1er juillet : le statut PSAN ne suffit plus
1 000 €
Au-delà, la plateforme doit vérifier que votre portefeuille personnel vous appartient
12 à 24
Mots dans une phrase de récupération, qui recrée toutes les clés du portefeuille
Garde ou auto-garde : qui détient vraiment les clés de vos cryptos ?
Une cryptomonnaie n'est pas « dans » une application : elle est inscrite sur une blockchain, et seule la personne qui détient la clé privée associée à une adresse peut la déplacer. Qui détient la clé détient donc les cryptos.
- La garde par un prestataire (custodial). La plateforme conserve les clés : vous voyez un solde, mais juridiquement vous détenez une créance sur une société. C'est simple, et un mot de passe oublié se récupère ; mais si la plateforme est piratée, fait faillite ou gèle votre compte, vous dépendez d'elle.
- L'auto-garde (self-custody). Vous générez vous-même vos clés. Personne ne peut geler vos fonds, ni vous les rendre : « une transaction envoyée sur Ethereum est irréversible », rappelle la documentation officielle d'Ethereum, et une clé perdue l'est pour toujours.
| Plateforme agréée MiCA | Portefeuille logiciel | Portefeuille matériel | Multisignature | |
|---|---|---|---|---|
| Qui détient les clés | Le prestataire | Vous, sur un appareil connecté | Vous, sur un appareil dédié qui ne les expose jamais | Vous et, parfois, des tiers de confiance, sur plusieurs appareils |
| Risque principal | Piratage, faillite ou gel du compte ; vol de vos identifiants | Logiciel malveillant, fausse application, signature piégée | Perte de la phrase, signature piégée, contrainte physique | Erreur de configuration qui bloque les fonds |
| Recours | Réclamation, protections de MiCA, justice | Aucun | Aucun | Aucun, sauf clés de secours prévues |
| Coût | Frais d'achat, de vente et de retrait | Généralement gratuit | Quelques dizaines à quelques centaines d'euros | Plusieurs appareils et du temps |
| Pour qui | Débutants, petits montants, achats réguliers | Petites sommes du quotidien, applications décentralisées | Épargne de long terme | Patrimoine important, associations, entreprises |
Garder ses clés, c'est assumer seul la sauvegarde, la vérification et les mises à jour, sans aucune marge d'erreur. La page « Sécuriser votre portefeuille » de Bitcoin.org compare d'ailleurs un portefeuille sur téléphone ou ordinateur à de l'argent liquide : on y garde de quoi dépenser, pas ses économies. D'où une formule souvent mixte : plateforme agréée pour acheter et vendre, portefeuille logiciel pour les petites sommes, portefeuille matériel pour l'épargne.
Sur une plateforme : vérifier l'agrément, pas la marque
Depuis la fin de la période transitoire en France, le 1er juillet 2026, une plateforme qui sert des clients français doit être agréée au titre du règlement européen MiCA (article 59), ou notifiée s'il s'agit d'un établissement financier déjà régulé, comme une banque. L'ancien enregistrement PSAN ne suffit plus. L'agrément apporte des protections concrètes : vos cryptos doivent être séparées juridiquement du patrimoine du prestataire, qui répond des pertes dues à un incident qui lui est imputable, dans la limite de leur valeur de marché (article 75), et vos euros en attente déposés sur un compte distinct (article 70).
En revanche, aucune garantie des dépôts ne s'applique aux crypto-actifs, et rien ne vous couvre contre la baisse des cours ni contre l'escroc à qui vous auriez transmis vos accès. Vérifiez la société qui figure dans vos conditions générales, pas le nom de l'application : notre analyse de la fin des PSAN et du registre MiCA détaille la méthode. Consultez aussi la liste noire de l'AMF.
Portefeuille logiciel ou matériel (hot ou cold wallet) : ce qui change
Le portefeuille logiciel, dit « chaud » (hot wallet), est une application mobile, une extension de navigateur ou un logiciel de bureau. Vos clés y sont chiffrées, mais sur un appareil connecté qui sert à tout le reste, donc exposé aux logiciels malveillants qui remplacent l'adresse copiée par celle du pirate, aux fausses applications, y compris dans les magasins officiels, et aux extensions piégées.
Trois habitudes réduisent ce risque. Installez le portefeuille depuis le site de l'éditeur, dont vous tapez l'adresse vous-même. Faites le ménage dans vos extensions : la plupart demandent l'accès pour « lire et modifier les données du site », et une extension sûre peut devenir malveillante lors d'une mise à jour automatique, prévient ethereum.org. Enfin, tenez votre système à jour : un PC sous Windows 10 privé de correctifs n'a pas à héberger un portefeuille (voyez que faire d'un PC sous Windows 10).
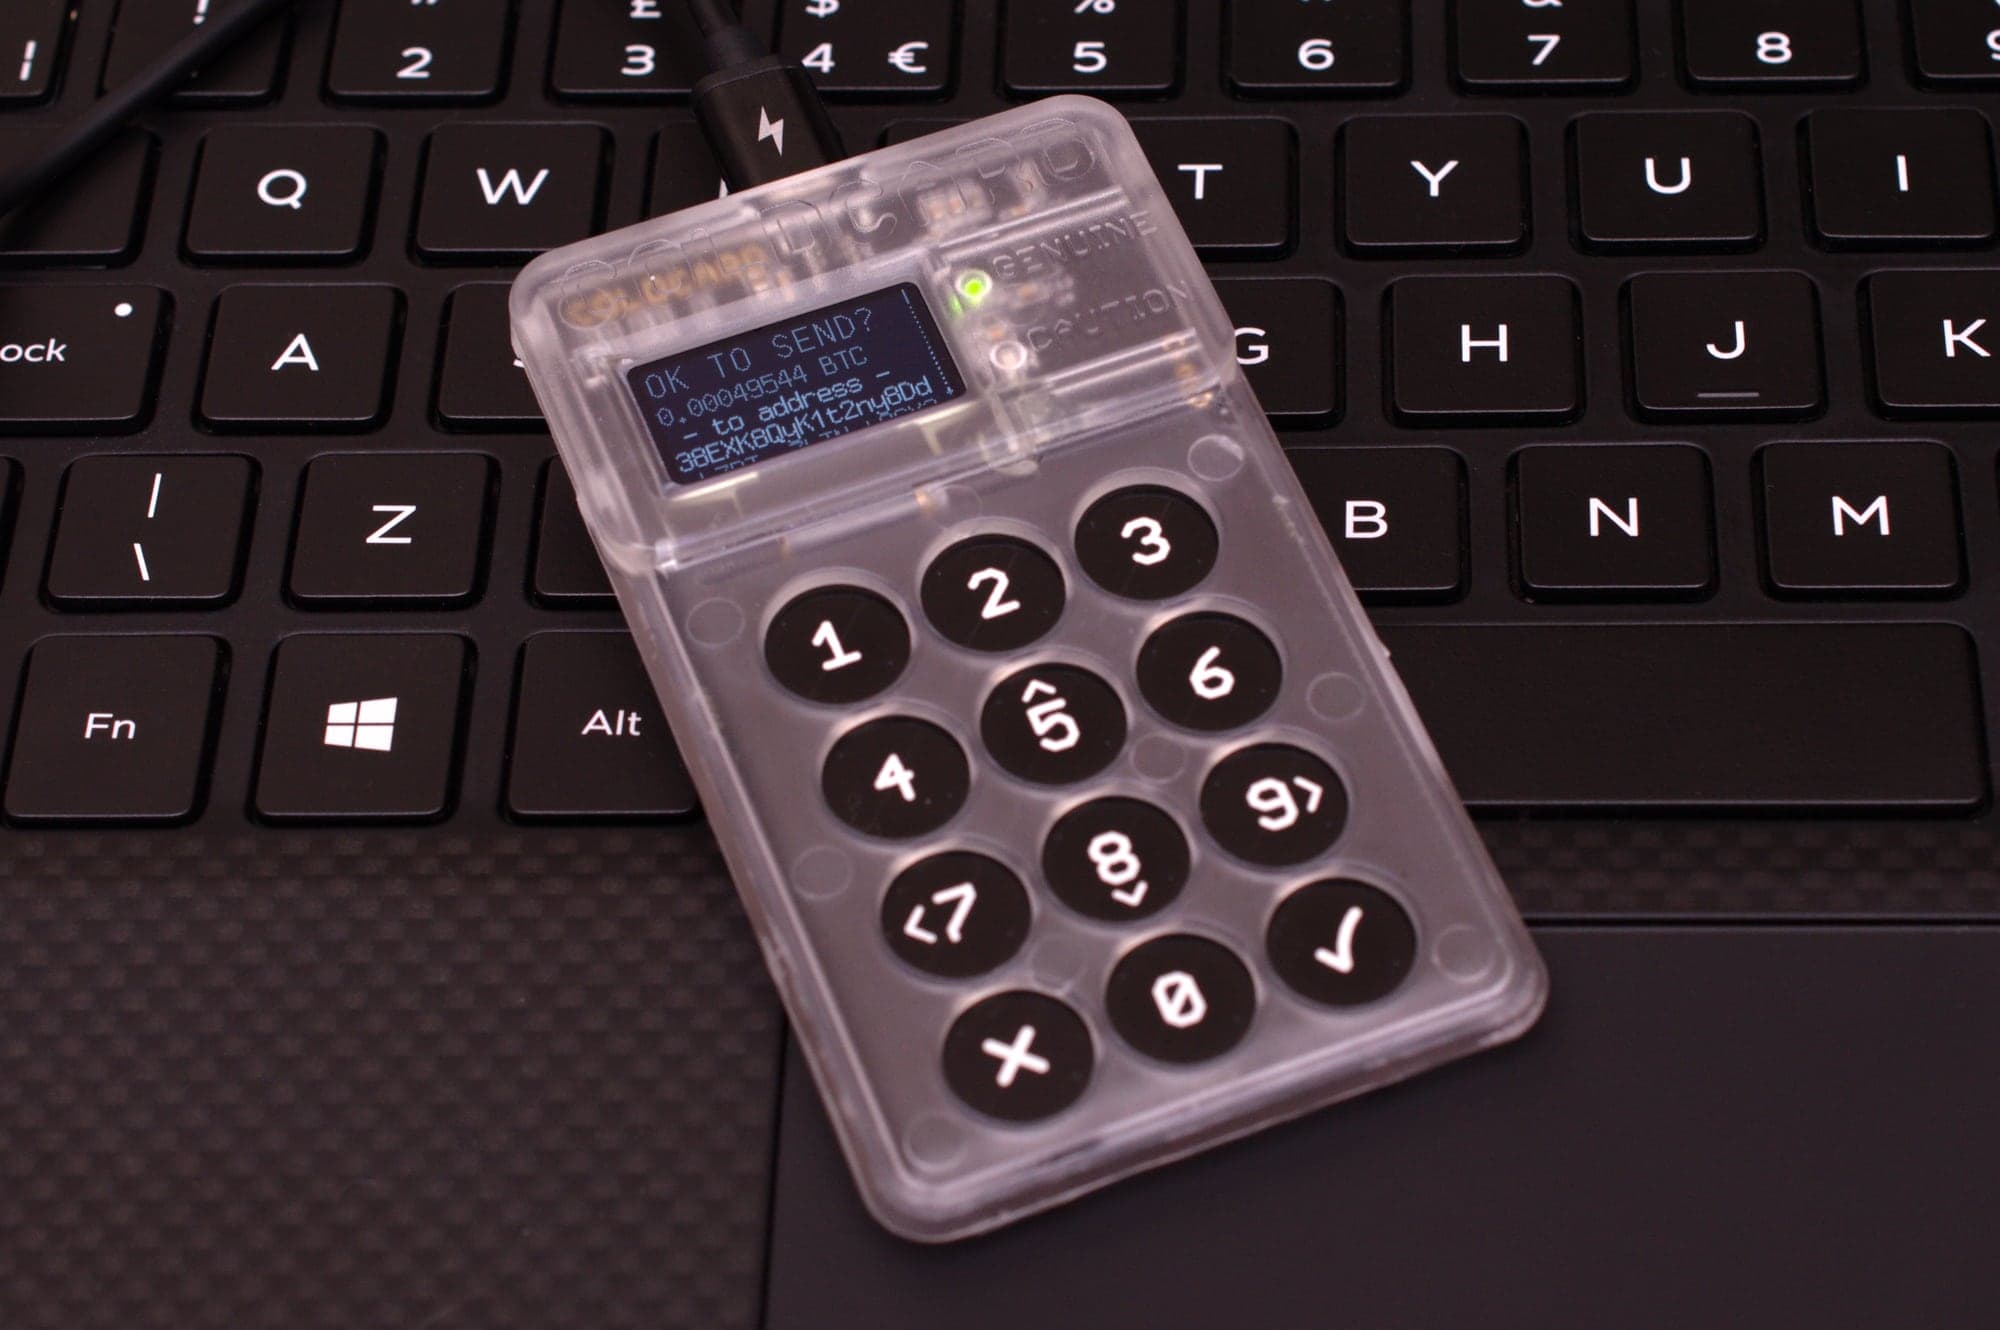
Le portefeuille matériel, dit « froid » (cold wallet), est un petit appareil dédié qui génère la clé et la garde. L'ordinateur prépare la transaction, l'appareil la signe en interne, et la clé ne sort jamais. « Conserver les clés privées hors ligne réduit considérablement le risque de piratage, même si un pirate prend le contrôle de votre ordinateur », résume ethereum.org. Mais l'appareil signe ce que vous lui demandez de signer, y compris une transaction piégée.
Ce que le portefeuille matériel protège
- La clé privée ne quitte jamais l'appareil, même si l'ordinateur est infecté
- Chaque envoi se confirme sur l'appareil, dont l'écran affiche l'adresse et le montant réels
- Un code PIN le verrouille en cas de perte ou de vol
Ce qu'il ne protège pas
- Une phrase de récupération saisie sur un site ou photographiée
- Une signature malveillante validée sans la lire
- Une agression : sous la contrainte, vous signerez
Acheter et initialiser un portefeuille matériel
- Achetez-le neuf, chez le fabricant ou un revendeur qu'il référence : un appareil livré avec une phrase déjà inscrite ou un code PIN préréglé est une arnaque.
- Laissez l'appareil générer la phrase et recopiez-la à la main, hors de vue de toute caméra.
- Installez l'application compagnon depuis le site du fabricant, jamais depuis une publicité, et ne mettez à jour le micrologiciel que par elle.
- Vérifiez chaque adresse et chaque montant sur l'écran de l'appareil, pas sur celui de l'ordinateur.
- Avant d'y placer une somme importante, faites un envoi test et une restauration test.
Phrase de récupération (seed phrase) : les règles qui ne se discutent pas
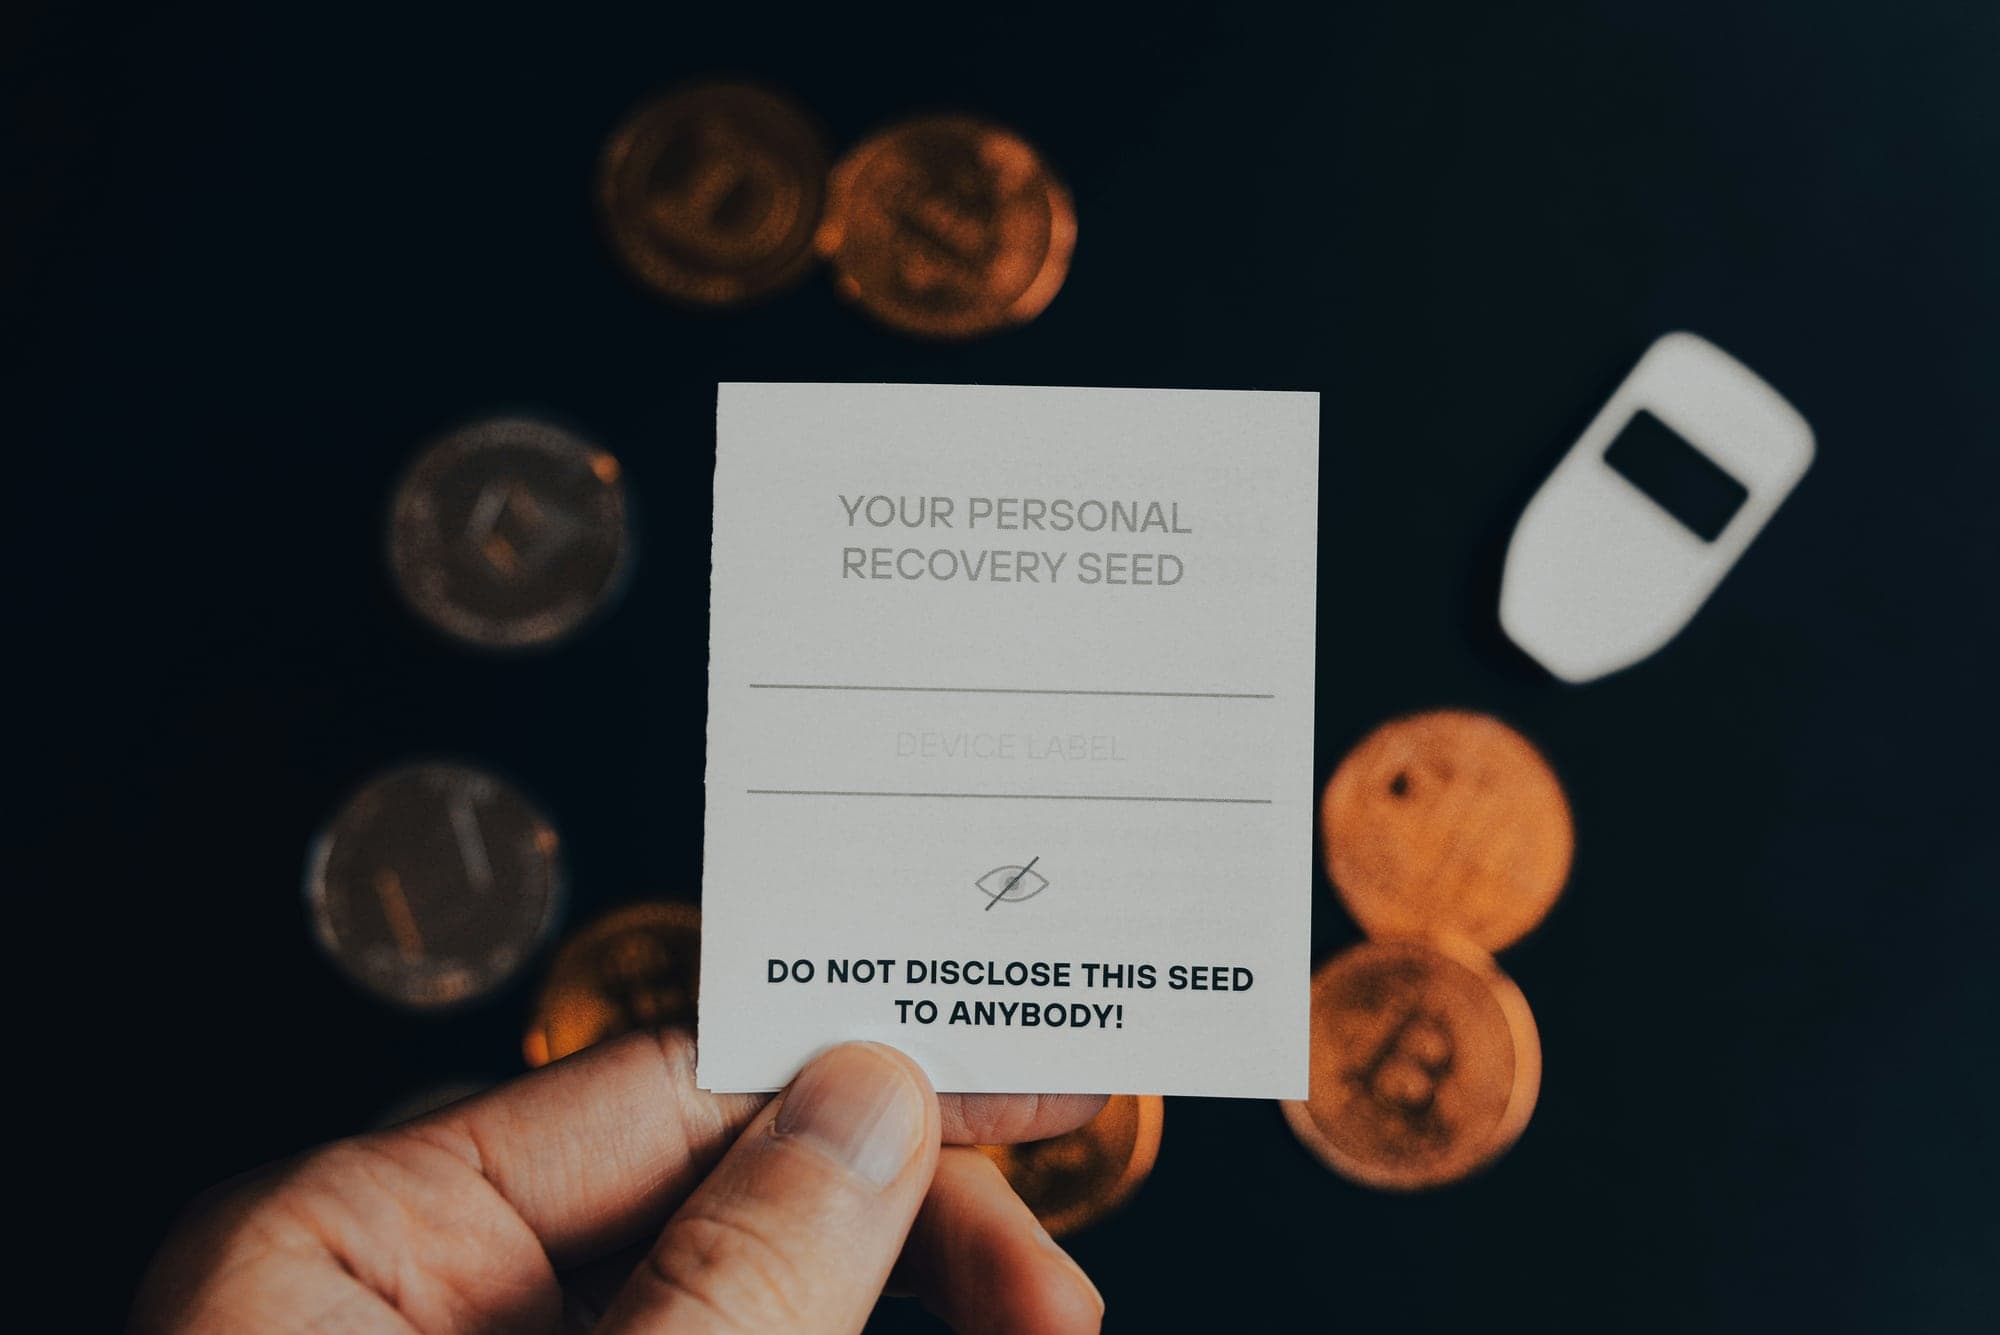
La plupart des portefeuilles suivent la norme BIP-39, publiée en 2013 : la phrase compte 12, 15, 18, 21 ou 24 mots, tirés d'une liste de 2 048. Douze mots encodent 128 bits d'aléa, vingt-quatre en encodent 256 : personne ne devinera votre phrase. Ce qui la met en danger, c'est une fuite.
Car cette phrase recrée toutes les clés de votre portefeuille, sur n'importe quel appareil compatible : l'appareil n'est qu'un double, la phrase est l'original. « Quiconque la possède peut accéder à tous vos comptes et vider chaque actif », prévient ethereum.org.
Toute personne qui vous demande votre Phrase secrète de récupération, que ce soit pour des raisons de sécurité ou autre, essaie de vous arnaquer.
Où ranger sa phrase de récupération
- Hors ligne, sur papier ou sur métal. Le papier craint l'eau et le feu ; une plaque en acier gravée ou poinçonnée y résiste mieux. Dans la liste anglaise de BIP-39, les quatre premières lettres suffisent à identifier chaque mot, ce qui facilite la gravure.
- En deux exemplaires, dans deux lieux distincts, par exemple chez vous et chez une personne de confiance, dans un contenant qui ne dit pas ce qu'il contient.
- Sans cloud. La règle de sauvegarde 3-2-1 vaut pour vos photos, pas pour votre phrase : une capture d'écran se synchronise en ligne, et le vol de clés dans le cloud est « un vecteur d'attaque courant », selon ethereum.org.
- Vérifiée. Numérotez les mots, contrôlez l'orthographe et testez une restauration avec un petit montant en jeu.
Passphrase, partage de secret, multisignature : les options avancées
La passphrase, ou « 25e mot », est un secret optionnel prévu par BIP-39. Chaque passphrase ouvre un portefeuille différent : une phrase volée ne suffit plus, et le portefeuille sans passphrase peut servir de leurre. Revers de la médaille : une faute de frappe ouvre un portefeuille vide, sans message d'erreur. Sauvegardez-la à part.
Le partage de secret de Shamir, normalisé par SLIP-39, découpe le secret en parts de 20 ou 33 mots : un seuil choisi, par exemple 2 sur 3, suffit à tout reconstituer, et en dessous, les parts ne révèlent rien. Ce format, incompatible avec BIP-39, n'est proposé que par certains portefeuilles.
La multisignature exige plusieurs clés, sur des appareils distincts, pour valider une transaction : compromettre un seul appareil ne suffit plus. Il faut en revanche sauvegarder chaque clé et la configuration du portefeuille.
Verrouiller son compte de plateforme : e-mail, double authentification, retraits
Sur une plateforme, la clé, c'est votre compte. Son point faible est souvent ailleurs : dans votre messagerie, par laquelle passe toute réinitialisation de mot de passe, et dans votre ligne téléphonique. Un escroc qui convainc votre opérateur de transférer votre numéro sur sa carte SIM reçoit vos codes par SMS à votre place.
La double authentification par SMS « est vulnérable au SIM jacking et n'est pas sécurisée », tranche la documentation d'Ethereum. L'ANSSI juge plus robustes les facteurs fondés sur la cryptographie, comme les clés de sécurité. C'est le principe des passkeys, qui ne fonctionnent que sur le vrai site et résistent à l'hameçonnage : notre guide des passkeys explique comment les activer.
Votre compte de plateforme en quinze minutes
- Protégez d'abord votre messagerie : mot de passe unique et long, double authentification, idéalement une passkey.
- Sur la plateforme, remplacez le SMS par une passkey, une clé de sécurité ou une application d'authentification.
- Activez la liste blanche d'adresses de retrait si elle existe : toute nouvelle adresse exigera une confirmation ou un délai, selon les plateformes.
- Activez les alertes de connexion et de retrait, et le code anti-hameçonnage des e-mails s'il existe ; fermez les sessions inconnues.
- Passez par un favori ou l'application officielle, jamais par une publicité ou un lien reçu.
- Ne laissez sur le compte que ce dont vous avez besoin pour opérer.
Un retrait vers votre propre portefeuille peut susciter des questions : depuis le 30 décembre 2024, le règlement européen sur les transferts impose aux prestataires de collecter des informations sur chaque transfert ; au-delà de 1 000 € vers un portefeuille personnel, la plateforme doit vérifier qu'il vous appartient et peut vous demander de le prouver.
Drainers, approbations, signatures : vider un portefeuille sans voler la phrase
Un portefeuille peut être vidé sans que personne n'ait vu votre phrase de récupération : il suffit que vous signiez la mauvaise chose. Les « drainers », ces outils de vol prêts à l'emploi, exploitent des fonctions légitimes des réseaux compatibles Ethereum.
- L'approbation. La norme ERC-20 permet d'autoriser un tiers, en pratique un contrat, à retirer vos jetons « à plusieurs reprises », jusqu'à un montant fixé. Beaucoup d'applications demandent un montant illimité. Selon le guide d'ethereum.org, ces autorisations n'expirent jamais, et déconnecter votre portefeuille d'un site ne les annule pas.
- La signature « permit ». L'extension ERC-2612 permet d'accorder cette autorisation par un simple message signé, sans transaction ni frais de votre part ; le contrat Permit2 étend ce mécanisme à tout jeton ERC-20 que vous lui avez approuvé une fois. Pour vous, une signature anodine ; pour le drainer, un droit de retrait.
- L'autorisation globale sur des NFT. La fonction setApprovalForAll de la norme ERC-721 donne à un tiers le contrôle de tous vos NFT d'une collection, en une signature.
- La délégation EIP-7702. Depuis la mise à jour Pectra, activée sur Ethereum le 7 mai 2025, une adresse classique peut déléguer son fonctionnement à un contrat, dont le code obtient un accès sans restriction au compte (EIP-7702). La norme demande aux portefeuilles de ne pas laisser les sites proposer une telle délégation à signer : il n'existe « aucune manière sûre » de le faire. Un site vous invite à « passer à un compte intelligent » ? Refusez : cela se fait depuis votre portefeuille.
S'y ajoutent des pièges plus simples. Le faux airdrop dépose un jeton ou un NFT dans votre portefeuille pour vous attirer sur un site qui vous fera « approuver » une transaction. L'empoisonnement d'adresse glisse dans votre historique une adresse aux mêmes premiers et derniers caractères que celle d'un correspondant, en espérant que vous la copierez. Les faux sites, parfois mis en avant par des publicités sur les moteurs de recherche, imitent fidèlement les applications connues. Et un « gain » affiché en capture d'écran ne prouve rien : voyez comment repérer une fausse capture de portefeuille crypto.
Révoquer vos approbations en trois étapes
Ouvrez un outil de révocation
ethereum.org cite notamment le vérificateur d'approbations d'Etherscan et Revoke.cash, qui couvre plusieurs réseaux. Tapez l'adresse vous-même : il existe aussi de faux outils de révocation.
Repérez l'illimité et l'inconnu, réseau par réseau
Seules s'affichent les autorisations du réseau sélectionné. Priorité aux montants illimités, aux contrats inconnus et aux applications abandonnées.
Révoquez, puis vérifiez
Chaque révocation est une transaction, avec des frais de réseau ; rafraîchissez ensuite la liste. Selon ethereum.org, révoquer ne devrait jamais faire perdre de fonds et ne ferme pas vos positions en finance décentralisée.
Pour la suite, une règle : si vous ne comprenez pas ce qu'on vous demande de signer, ne signez pas.
Le risque physique : la discrétion fait partie de la sécurité
C'est la menace qui a le plus changé en France. Le recensement des agressions physiques visant des détenteurs de cryptos, tenu sur GitHub par le développeur Jameson Lopp, compte une vingtaine de cas français en 2025, puis plus de quarante entre le 1er janvier et le 19 septembre 2026, soit environ deux tiers des cas recensés dans le monde sur la période : séquestrations, enlèvements, agressions à domicile. La liste n'est pas exhaustive. En janvier 2025, David Balland, cofondateur de Ledger, avait été enlevé dans le Cher avec sa conjointe, puis libéré par le GIGN, selon Le Monde.
Face à la contrainte, aucune technologie ne résiste : vous signerez. La protection consiste donc à ne pas devenir une cible et à limiter ce qui est accessible sous la menace. C'est le sens du cadre de protection de Jameson Lopp (minimiser ce que l'on expose, cloisonner, rendre plausible un portefeuille modeste) comme des consignes du ministère de l'Intérieur : une fiche de prévention diffusée en janvier 2026 par son commandement cyber (COMCYBER-MI) avec l'Adan, une association de professionnels du secteur, et une fiche pratique sur le site Ma Sécurité.
- Ne montrez pas vos avoirs. N'affichez ni solde, ni gains, ni capture de portefeuille sur les réseaux sociaux, et restez discret jusque dans votre entourage, comme le recommandent ces fiches. Même floutée, une capture en dit plus que vous ne le pensez : voyez comment montrer une app crypto sans exposer son portefeuille.
- Séparez les identités. Ne reliez pas vos adresses ou votre pseudonyme crypto à votre nom, à votre ville et à votre visage.
- Limitez les données que vous confiez. Tout service qui relie votre identité à vos avoirs peut fuiter : en janvier 2026, l'outil de déclaration fiscale Waltio a reconnu le vol d'adresses e-mail et de données fiscales agrégées de ses clients, selon Cryptoast.
- Répartissez et temporisez. Pour les montants importants, les fiches officielles conseillent un délai de déblocage ou une validation par plusieurs personnes de confiance : des clés multisignature rangées dans des lieux différents empêchent de tout déplacer en quelques minutes, depuis votre salon.
- Gardez un portefeuille leurre modeste, par exemple sans passphrase, et l'essentiel derrière une protection que personne ne soupçonne.
- Votre vie d'abord. Sous la menace, obtempérez, puis appelez le 17 dès que possible.
Héritage : organiser la transmission de vos cryptos
« Si l'emplacement de vos portefeuilles ou de vos mots de passe n'est connu de personne après votre départ, il n'y a aucun espoir qu'ils puissent être récupérés », avertit Bitcoin.org, dans une rubrique intitulée « Pensez à votre testament ». Personne, pas même un notaire ou un juge, ne peut recréer une clé privée.
En droit, vos cryptos sont des biens comme les autres. Si vous aviez votre domicile fiscal en France, elles sont soumises aux droits de succession où qu'elles soient conservées (article 750 ter du Code général des impôts), sur leur valeur au jour du décès. Pour un compte sur une plateforme, les héritiers suivent la procédure de succession du prestataire, avec les pièces habituelles (acte de décès, acte de notoriété). Pour un portefeuille personnel, tout repose sur ce que vous aurez préparé, qui servira aussi si un accident ou une maladie vous empêche d'agir.
Dressez l'inventaire
Actifs, réseaux, portefeuilles et plateformes : notez tout, et mettez la liste à jour une fois par an.
Rédigez une lettre d'instructions, sans la phrase
Type de portefeuille, emplacement des sauvegardes, marche à suivre pour restaurer, personne de confiance capable d'aider : écrivez pour quelqu'un qui n'a jamais utilisé de crypto.
Séparez les secrets
La lettre seule ne doit pas suffire à vider le portefeuille, et la phrase ne doit pas être trouvable par hasard. Une passphrase rangée ailleurs, un partage de secret 2 sur 3 ou une multisignature répartie entre plusieurs personnes organisent cette séparation.
Prévenez votre notaire
Le testament peut mentionner les cryptos et l'endroit où se trouvent les instructions, jamais la phrase elle-même : plusieurs personnes le liront.
Conservez enfin vos historiques de transactions : vos héritiers en auront besoin pour la succession, puis pour déclarer leurs propres plus-values.
Sécuriser ses cryptos selon votre profil : quatre checklists
Vous débutez et achetez sur une plateforme
- Plateforme agréée MiCA, vérifiée au registre de l'ESMA sous le nom de la société qui figure au contrat.
- Messagerie et compte protégés par une passkey ou une application d'authentification, pas par SMS.
- Liste blanche d'adresses de retrait et alertes activées.
- Jamais plus que ce que vous pouvez vous permettre de perdre ; pour une épargne durable, envisagez un portefeuille personnel.
Vous épargnez sur le long terme
- Portefeuille matériel acheté neuf, phrase générée par l'appareil.
- Phrase sur papier ou métal, en deux exemplaires, dans deux lieux distincts, sans copie numérique.
- Restauration testée une fois avec un petit montant.
- Aucune connexion à des sites : ce portefeuille reçoit et, rarement, envoie.
- Lettre d'instructions pour vos proches, rangée à part.
Vous utilisez la DeFi, les NFT ou des applications
- Un portefeuille d'usage courant avec peu de fonds, distinct de celui d'épargne.
- Aucune approbation illimitée ; revue et révocation des autorisations chaque mois.
- Refus de toute signature « permit », délégation ou « mise à niveau du compte » que vous ne comprenez pas.
- Adresses vérifiées caractère par caractère, jamais copiées depuis l'historique.
Votre patrimoine crypto est important
- Multisignature ou partage de secret, avec des clés dans des lieux séparés.
- Discrétion totale : aucun montant ni capture publiés, identité séparée de vos adresses.
- Délai de déblocage ou validation à plusieurs pour les gros montants.
- Plan de succession et d'incapacité documenté, testé avec une personne de confiance.
Piratage ou arnaque : les bons réflexes dans l'heure
Mettez à l'abri ce qui reste
Si votre phrase a pu être vue ou saisie quelque part, créez un nouveau portefeuille, avec une nouvelle phrase, sur un appareil sain, et transférez-y les fonds restants. Si vous avez seulement signé une approbation suspecte, révoquez-la.
Reprenez le contrôle de vos comptes
Changez le mot de passe de votre messagerie, puis de la plateforme, fermez toutes les sessions et remplacez le second facteur.
Conservez les preuves
Adresses, identifiants de transaction, captures, échanges avec l'escroc, dates et heures : tout servira à la plainte.
Signalez et portez plainte
17Cyber, le guichet unique des victimes de cybermalveillance, établit un diagnostic et vous oriente. Signalez les faits à l'AMF s'il s'agit d'une offre ou d'une plateforme, appelez Info Escroqueries au 0 805 805 817 (appel gratuit) et déposez plainte. Agissez vite : alertées à temps, certaines plateformes gèlent les fonds identifiés comme volés qui arrivent chez elles.
Ne payez personne pour « récupérer » vos fonds
Les sociétés qui promettent de retrouver vos cryptos contre des frais pratiquent un schéma d'arnaque connu. Suivez plutôt la page de l'AMF « Que faire si j'ai été victime d'une arnaque ? ».
Par où commencer : trois gestes dès ce soir
La sécurité parfaite n'existe pas. Ces trois gestes, faisables en une soirée, traitent les failles décrites plus haut : clés mal gardées, double authentification par SMS, autorisations oubliées.
- Vérifiez qui détient vos clés. Pour chaque plateforme, la société est-elle agréée MiCA ? Pour chaque portefeuille personnel, où est la phrase, et existe-t-il une seconde copie hors ligne ?
- Supprimez les SMS de votre double authentification, en commençant par votre messagerie.
- Révoquez les approbations que vous ne reconnaissez pas, puis rédigez la première version de votre lettre d'instructions.
Un doute sur un portefeuille ou un message ? Posez la question sur h/crypto, sans jamais y publier votre adresse, votre solde ni votre phrase. Et avant de choisir un service, croisez son agrément avec les avis d'utilisateurs sur Hyrulea Trust : l'agrément autorise une société à exercer, il ne dit rien de la façon dont elle traite ses clients.